
La charla de hoy, la comenzamos con un video anterior, que te invitamos a que veas para comprender bien la idea de “segregación de entornos”, pues es un concepto clave a la hora de aplicar IEEE-802.1x que es el tema del presente capítulo.
El enlace al video es el siguiente:
10 Reglas de Fortificación de Redes:
Del mencionado video, presta especial atención al punto 5. Segregación de entornos.
Ahora sí, entrando en el tema que nos toca, lo haremos teniendo como referencia la norma. IEEE-802.1x, que como podéis ver en la imagen de la derecha, su nombre es “Port Based Network Access Control” (PBNAC).
Este nombre se debe a que, justamente, este estándar, regula cómo podemos gestionar los accesos a nuestra infraestructura, desde el puerto mismo de nivel de enlace.
En pocas palabras, lo que veremos aquí, es que, si un usuario o dirección MAC, no está debidamente autorizado para ingresar a nuestra red LAN, directamente no tendrá conectividad sobre ese puerto físico del switch, o aéreo si es por WiFi.
Hay dos componentes clave: PAE y PAC. De estos dos, el PAE puede desempeñar las siguientes funciones: Supplicant, Authenticator y MKA. Sobre la combinación de estas piezas, será lo que desarrollemos en este capítulo.
Avancemos un poco más sobre estos conceptos. A continuación presentamos otra imagen de esta norma, que a primera vista puede parecer complicada, pero es otra de las partes clave.
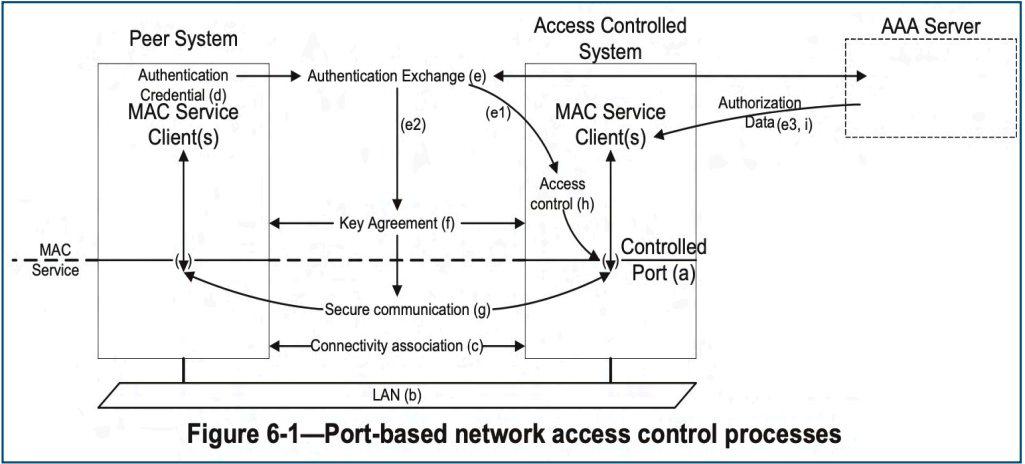
La figura 6.1 de la imagen superior, nos muestra las tres partes intervinientes en el control de este proceso: Peer System, Access Controlled System y AAA Server (Authentication - Authorization - Accounting)
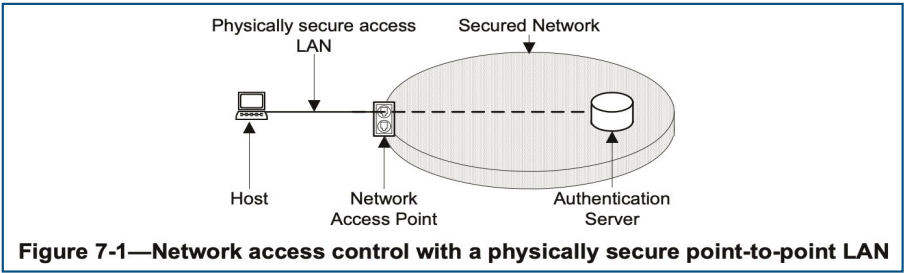
Visto de otra forma, y para que vayamos siendo más concretos sobre estas partes, el estándar IEEE-802.1x, también nos presenta la siguiente imagen que va aclarando su funcionamiento.
En la figura 7.1 podemos apreciar un host (a la izquierda de la misma) que está “fuera” de la red asegurada (Secured Network), y entre medio de ambos, el Network Access Point. Esta figura, tal vez sea la clave para comprender 802.1x: Un host, hasta que no sea autorizado, permanecerá fuera de la LAN.
Una vez que el Authentication Server recibe esta respuesta, comienza EAP-TLS Start. TLS quiere decir (Transport Layer Security) que, visto de otra forma, es exactamente lo mismo que “HTTPS” (Hiper Text Transport Protocolo Secure) que no es ni más, ni menos que lo que hacemos a diario cuando nos conectamos a casi todos los servidores actuales de Internet. Es el protocolo seguro para navegación Web.