
En esta charla hablaremos sobre la transferencia de datos entre dos ETD en la familia TCP/IP. Para que se pueda establecer esta transferencia, es necesario conocer las direcciones IP y las direcciones de hardware (MAC) del emisor y receptor.
El protocolo ARP (Address Resolution Protocol) se encarga de descubrir la dirección MAC faltante. Así mismo, uiliza una tabla dinámica llamada caché ARP para guardar las asociaciones de MAC-IP que escucha el ETD en la red. Al intentar transmitir información, el ETD analiza su caché ARP y, si no encuentra la asociación, genera un mensaje ARP.
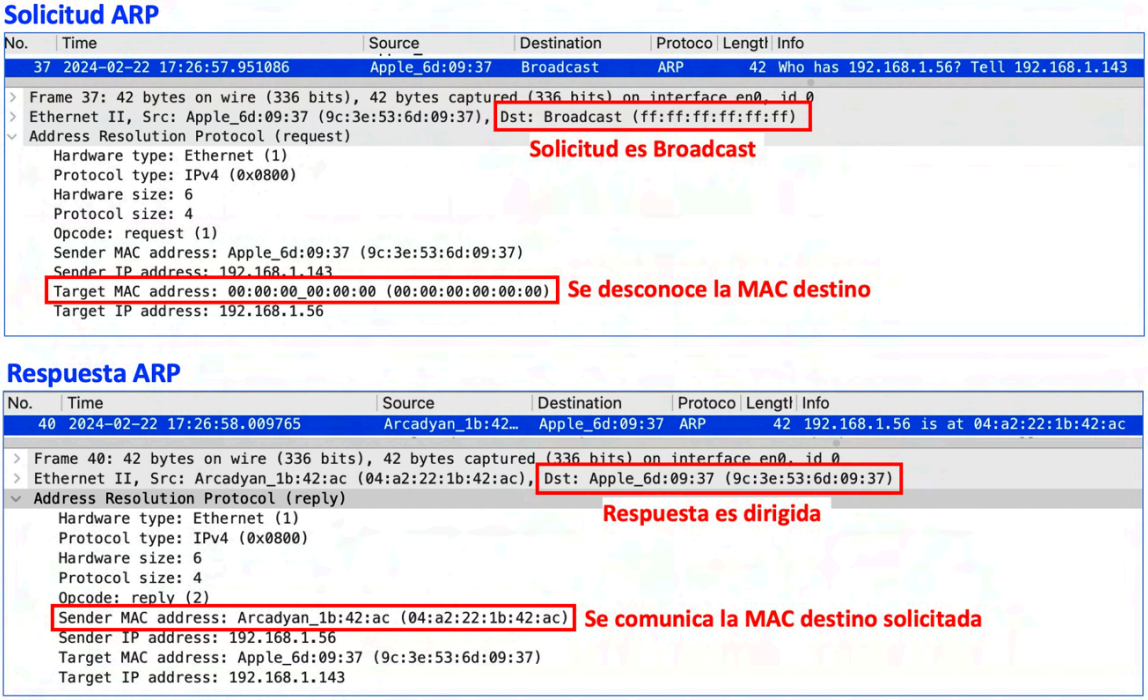
El ARP trabaja mediante una solicitud y una respuesta. La solicitud es un broadcast de nivel 2 que es escuchado por todos los ETD de la red. El único ETD que responde es aquel que identifica su propia dirección IP en la solicitud ARP. La respuesta ARP se envía directamente al ETD que generó la solicitud, completando así la información necesaria para la transferencia de datos.
En nuestra web: https://darfe.es en la sección “Descargas” —> “Capturas de tráfico” Tenéis las siguientes capturas para que, si lo deseáis, puedas analizar este comportamiento:
- rarp_request.cap
- rarp_request_response.pcap
- rarp_req_reply.pcap
- Protocolo_ARP-Request-Reply 10.28.54.pcap
El Protocolo R_ARP (Reverse), se utiliza cuando un ETD no conoce su propia dirección IP. Este protocolo genera un mensaje similar al ARP, pero sin contener la dirección IP del ETD. En este caso, se requiere la existencia de un servidor R_ARP que resuelva el direccionamiento IP del ETD.
Un ataque ARP, consiste en redireccionar el tráfico hacia un equipo deseado. Este ataque se realiza escuchando el tráfico ARP, capturando una solicitud y su respuesta, modificando el campo de dirección MAC de la respuesta y emitiendo una respuesta ARP falsa.
Este ataque tiene sentido únicamente en redes LAN (no debe olvidarse que el 80% de los ataques suceden en este entorno), se trata de una actividad verdaderamente peligrosa, pues redirecciona el tráfico hacia el equipo deseado. La lógica de su implementación es la siguiente:
- Se debe escuchar el tráfico ARP.
- Al detectar una solicitud ARP, se espera la respuesta correspondiente.
- Se capturan ambas.
- Se modifica el campo dirección MAC de la respuesta, colocando la dirección
- MAC de la máquina que desea recibir el tráfico IP, falsificando la verdadera
- MAC de la respuesta.
- Se emite la respuesta ARP falsa y ya está.
El comando "arp" que se utiliza para mostrar y modificar las tablas de conversión de direcciones IP en direcciones físicas que utiliza el protocolo ARP.