
Hablemos sobre el protocolo IEEE-802.1Q, que se utiliza para crear VLANs (Virtual LAN) en un switch y separar diferentes dominios de colisión bajo el concepto de trunking. Hay que prestar atención a este protocolo desde el punto de vista de la seguridad, ya que puede ser un foco importante de problemas.
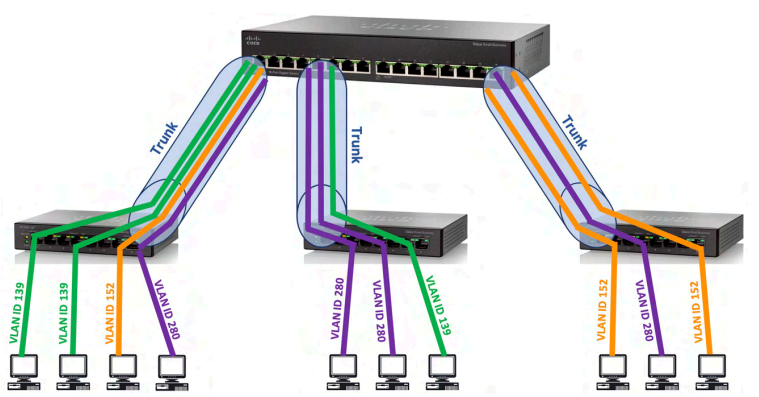
El protocolo IEEE-802.1Q permite la creación de VLANs agregando un encabezado de 4 bytes dentro de la trama Ethernet. Para que un switch pueda encapsular 802.1Q, es necesario configurar sus interfaces y VLANs. Se recomienda utilizar interfaces trunk para conectar múltiples switches y transportar el tráfico de varias VLANs a la vez, creando una jerarquía entre ellos, y también ofrece la capacidad de proporcionar prioridades al tráfico LAN.
Existe una VLAN por defecto, la VLAN 1, que se utiliza cuando no hay configuración específica. Sin embargo, por motivos de seguridad, se recomienda deshabilitar esta VLAN y tener precaución al operar o crear una ruta por defecto en los switches. Cada VLAN configurada en un extremo de un trunk debe ser idéntica en el otro extremo. Para que una interfaz opere en modo trunk, debe estar configurada como "trunk on".
Se añade un campo de 4 octetos a las tramas Ethernet para distinguir el tráfico de las diferentes VLANs. Este campo contiene el Tag Protocol Identifier, la prioridad, el CFI y el VLAN ID. Cuando una trama entra por un puerto configurado para el empleo de 802.1Q, el switch añade el campo VLAN y lo quita cuando la trama sale por el puerto destino.
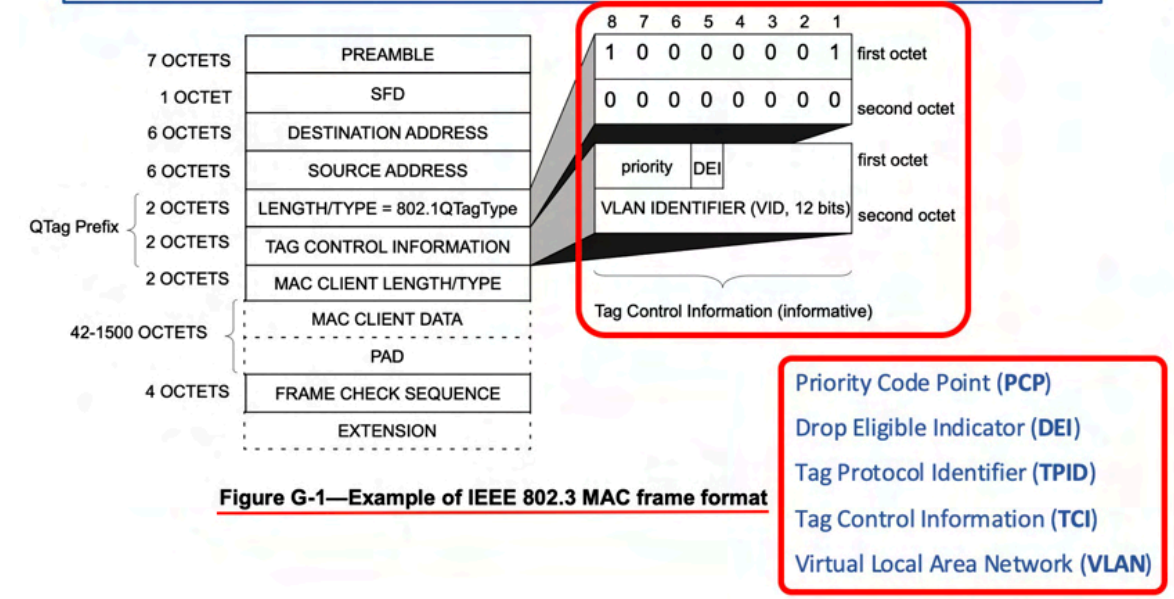
El concepto de "redes virtuales" se refiere a diferentes tecnologías de virtualización en redes.
- A nivel físico, se utilizan técnicas de multiplexación para separar diferentes canales en una misma interfaz física.
- A nivel de enlace, se emplean protocolos como ATM o Frame Relay para ofrecer circuitos y rutas virtuales.
- A nivel de red, se utiliza la lógica de rutas IP para permitir el empleo de múltiples sesiones a través de una sola interfaz.