
En esta charla, hablaremos de la afinidad por los entornos de código abierto y la destacada importancia del software libre. Los sistemas operativos de la familia Linux son fundamentales en este entorno, y se recomiendan las distribuciones Debian y Kali, siendo esta última imprescindible para la ciberseguridad, ya que cuenta con más de seiscientas herramientas específicas para este tema.
Para poder comenzar técnicamente a desarrollar estos temas, más específicos de Ciberseguridad, nos parece necesario que antes de continuar con este texto, instaléis una versión de este distribución, tal y como se explica en la presentación del curso.
En cuanto al tema principal de la charla, hablaremos del concepto de envenenamiento de caché ARP y cómo puede ser utilizado como un ataque en entornos LAN.
Cada host tiene su propia dirección MAC y dirección IP, y que cuando un host quiere comunicarse con otro, utiliza la dirección MAC y dirección IP del destinatario para enviar un mensaje Ethernet. Esto es posible porque el host tiene esta información almacenada en su caché ARP. Sin embargo, se plantea la posibilidad de envenenar la caché ARP de un host, lo que implica sobrescribir la información almacenada en ella. Esto se logra enviando mensajes ARP falsos que le dicen al host que la dirección IP de otro host se corresponde con una dirección MAC diferente. Como resultado, el host enviará sus mensajes al host equivocado.
Este tipo de ataque se conoce como "envenenamiento de caché ARP" o "ataque del hombre en el medio" (MitM). Se explica que el switch no se da cuenta de este ataque, ya que solo opera a nivel de enlace y no verifica la autenticidad de las direcciones MAC. Además, se menciona que este ataque también puede ser utilizado para realizar un "secuestro de puertos a nivel enlace". Esto implica envenenar la caché ARP de los switchs para redirigir el tráfico entre dos hosts a través de un tercero. Esto permite al atacante escuchar el tráfico entre los dos hosts sin que ellos lo sepan.
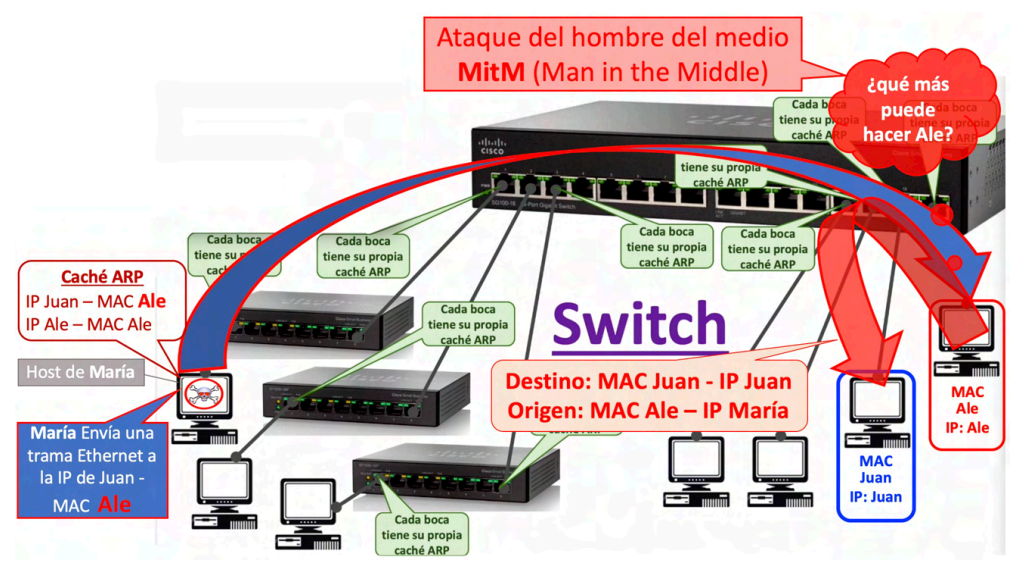
Este tipo de ataques son posibles si los switchs no están debidamente configurados, lo cual es común en muchos entornos. Por esta razón, se enfatiza la importancia de la seguridad a nivel de enlace y se seguirá hablando de este tema en futuras charlas.